


Cuando un alta de cliente depende de cinco sistemas, dos validaciones regulatorias y un expediente digital, la arquitectura de integración deja de ser un asunto técnico y se convierte en un riesgo de negocio. En ese contexto, la comparación api middleware vs integración punto a punto no va de modas tecnológicas. Va de continuidad operativa, trazabilidad, tiempos de respuesta y capacidad real para crecer sin romper lo que ya funciona.
En muchas organizaciones, la integración punto a punto aparece primero por una razón simple: resuelve una necesidad inmediata. Hay que conectar el CRM con el ERP, el core con un validador externo o el portal de admisión con el gestor documental. Se desarrolla una conexión directa, se prueba, funciona y el proyecto avanza. El problema no suele verse en la primera integración, sino en la quinta, la décima o la vigésima.
API middleware vs integración punto a punto: la diferencia real
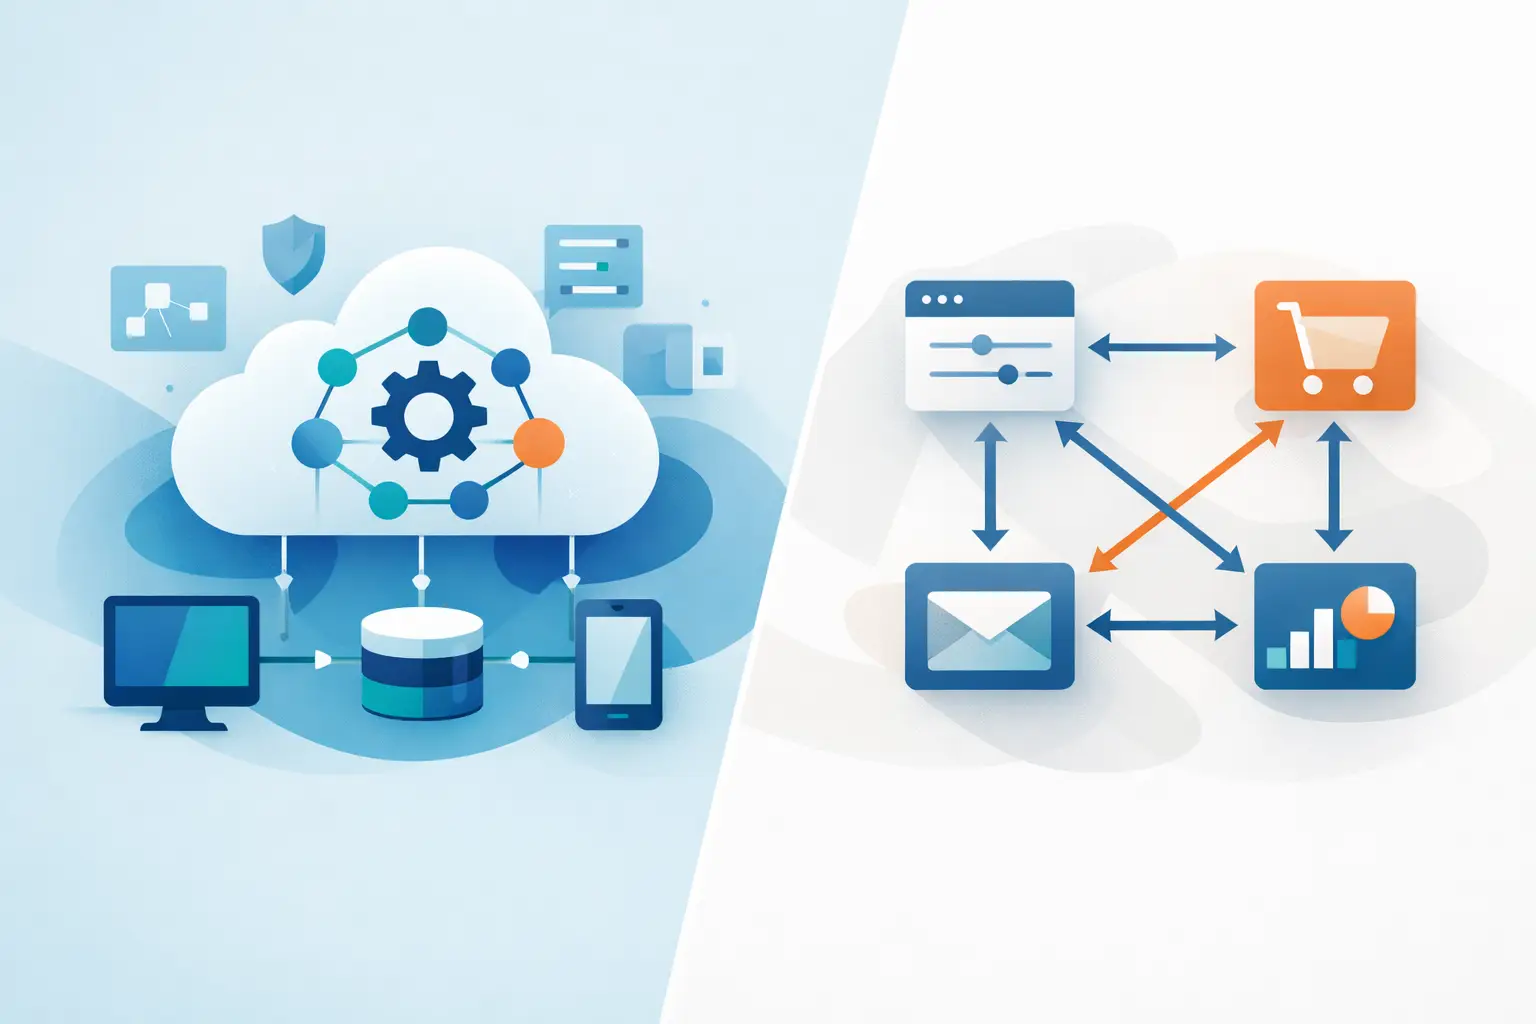
La integración punto a punto conecta aplicaciones de forma directa. Un sistema A habla con un sistema B con reglas, transformaciones y autenticación definidas para esa relación concreta. Es una arquitectura útil cuando el número de sistemas es reducido, los cambios son poco frecuentes y el proceso no exige demasiada orquestación.
El API middleware, en cambio, introduce una capa intermedia que centraliza el intercambio. Esa capa gestiona autenticación, transformación de datos, enrutamiento, monitoreo, control de errores, versionado y, en muchos casos, políticas de seguridad y auditoría. No elimina la complejidad del negocio, pero sí evita que esa complejidad quede dispersa y duplicada en cada conexión.
Dicho de forma ejecutiva: el punto a punto resuelve conexiones. El middleware resuelve gobierno de integración.
Por qué el punto a punto se vuelve caro aunque al principio parezca barato
El atractivo inicial del modelo punto a punto es evidente. Menos componentes, menor inversión de arranque y tiempos rápidos para un caso concreto. Para una empresa con dos o tres sistemas críticos y baja variabilidad, puede ser una decisión razonable.
El coste aparece después. Cada nueva conexión añade dependencias, lógica específica, credenciales, reglas de transformación y pruebas de compatibilidad. Si cambia el ERP, hay que revisar todo lo que depende de él. Si cambia el formato de un proveedor externo, no se ajusta una sola capa, sino todas las integraciones afectadas. Si auditoría pide trazabilidad completa, la información suele estar repartida entre logs, scripts y desarrollos de terceros.
En entornos con cumplimiento normativo esto pesa aún más. Cuando hay que demostrar qué dato se consultó, cuándo, desde qué sistema, con qué respuesta y bajo qué regla de negocio, una malla de conexiones directas complica la evidencia. No es imposible auditarla, pero sí más costoso, más lento y más frágil.
Por eso muchas organizaciones creen que su problema es de software, cuando en realidad es de arquitectura. No falta una herramienta. Falta una forma ordenada de integrar.
Dónde gana el API middleware
El middleware cobra sentido cuando la operación exige consistencia. Pensemos en onboarding KYC, validación contra fuentes oficiales, integración con expedientes documentales, conexión con ERP, CRM y plataformas regulatorias. En ese escenario, cada paso necesita reglas homogéneas, seguridad controlada y capacidad de observación en tiempo real.
Una capa de middleware permite desacoplar sistemas. Si cambia un origen de datos, no hay que reescribir todas las conexiones aguas abajo. Si se incorpora un nuevo canal digital, puede reutilizar servicios ya definidos. Si hace falta aplicar JWT, políticas OWASP, bitácoras de auditoría o controles de versionado, se hace desde un punto de gobierno más claro.
También mejora la escalabilidad operativa. Cuando una organización procesa miles o millones de transacciones documentales al mes, el problema no es solo mover datos. Es validar, transformar, registrar excepciones, reintentar, notificar y mantener consistencia entre sistemas heterogéneos. Ahí el middleware deja de ser un lujo técnico y pasa a ser una pieza de control.
No siempre hay que elegir el middleware
Aquí conviene ser precisos. Decir que el middleware siempre es la mejor opción sería una simplificación poco útil. Hay casos donde una integración punto a punto sigue siendo válida.
Si una empresa necesita conectar un único sistema legado con una aplicación interna estable, sin previsión de expansión y con bajo impacto regulatorio, una conexión directa puede ser suficiente. También puede tener sentido como solución temporal en una fase piloto, siempre que exista un plan claro para evolucionar la arquitectura si el proceso crece.
El error habitual es confundir una solución táctica con un diseño estratégico. Lo que sirve para arrancar no siempre sirve para operar a escala. Y muchas organizaciones pagan esa diferencia años después, cuando modernizar resulta más caro que haber diseñado bien desde el principio.
API middleware vs integración punto a punto en cumplimiento y auditoría
Para áreas de cumplimiento, legal y operaciones, esta comparación tiene implicaciones muy concretas. No se trata solo de integración técnica, sino de control documental y evidencia operativa.
Con modelo punto a punto, la trazabilidad depende de cómo se haya programado cada conexión. Unas registran más detalle, otras menos. Unas cifran extremos, otras dejan huecos. Unas gestionan errores con lógica recuperable, otras simplemente fallan. Esa heterogeneidad introduce riesgo, especialmente cuando la organización debe responder a auditorías, revisiones regulatorias o incidentes de seguridad.
Con middleware, las políticas pueden normalizarse. Se define un patrón de autenticación, un esquema de logging, reglas de reintento, gestión centralizada de excepciones y métricas de desempeño. Eso reduce la variabilidad entre integraciones y facilita el gobierno del dato. En sectores regulados, esa diferencia tiene un impacto directo en tiempos de auditoría, calidad de evidencia y capacidad de respuesta ante observaciones.
En México, donde muchos procesos combinan sistemas internos, validaciones externas y obligaciones específicas de resguardo y consulta, esta capa de control no es menor. Es parte del diseño de cumplimiento.
El criterio correcto no es técnico, es operativo
Una decisión de arquitectura bien tomada empieza con preguntas de negocio. ¿Cuántos sistemas deben convivir en el proceso? ¿Con qué frecuencia cambian? ¿Qué nivel de trazabilidad exige la auditoría? ¿Qué impacto tendría una caída o una inconsistencia de datos? ¿Habrá nuevos canales, nuevas sedes, nuevos proveedores o nuevas obligaciones regulatorias en los próximos 24 meses?
Si las respuestas apuntan a crecimiento, cambios frecuentes, alto volumen, múltiples integraciones y sensibilidad regulatoria, el middleware suele ofrecer un mejor retorno total, aunque la inversión inicial sea mayor. Si las respuestas apuntan a un proceso contenido, estable y de baja criticidad, el punto a punto puede seguir siendo viable.
Lo relevante es medir el coste de mantenimiento, no solo el coste de implementación. Muchas decisiones equivocadas nacen de presupuestar el proyecto y no la operación posterior.
Qué suele funcionar mejor en la práctica
En organizaciones maduras, la respuesta rara vez es blanca o negra. Lo más sensato suele ser un modelo híbrido. Las integraciones críticas, reutilizables o sujetas a control normativo pasan por middleware. Algunas conexiones simples, periféricas o temporales pueden mantenerse punto a punto mientras no generen deuda técnica excesiva.
Ese enfoque evita sobrediseñar donde no hace falta y, al mismo tiempo, protege el núcleo operativo. Un proceso de onboarding corporativo, una integración documental con ERP o una conexión con plataformas regulatorias no debería depender de una red improvisada de scripts y adaptaciones aisladas. En cambio, una consulta auxiliar no crítica puede tolerar una solución más directa.
La clave está en clasificar integraciones según su criticidad, frecuencia de cambio, volumen y exigencia de auditoría. Esa clasificación permite asignar la arquitectura adecuada a cada caso y no tratar todos los flujos como si tuvieran el mismo peso de negocio.
La arquitectura que soporta crecimiento sin castigar la operación
Cuando una empresa quiere automatizar captura documental, estructurar datos, validar identidades, conectar expedientes con procesos y mantener autonomía sobre sus sistemas, necesita algo más que conectores. Necesita una arquitectura que resista cambios sin multiplicar errores.
Ahí es donde un enfoque bien gobernado marca la diferencia. No por sofisticación, sino por disciplina operacional. Centralizar seguridad, monitoreo y transformación reduce incidencias; desacoplar sistemas acelera cambios; estandarizar integraciones mejora la calidad del dato; y documentar el flujo extremo a extremo facilita auditoría y continuidad.
Esa es la razón por la que en proyectos de cumplimiento, KYC, gestión escolar, backoffice documental o integración con plataformas oficiales, el debate api middleware vs integración punto a punto debe abordarse desde el riesgo y el resultado. Apoint México lo ve con frecuencia en organizaciones que ya digitalizaron parte de su operación, pero aún cargan con integraciones dispersas que frenan la siguiente etapa.
La mejor arquitectura no es la más compleja ni la más barata. Es la que permite operar con menos fricción, menos errores y más control cuando el negocio exige velocidad sin perder trazabilidad. Ese es el tipo de decisión que no solo resuelve el presente. También evita que el crecimiento futuro se convierta en un problema estructural.